
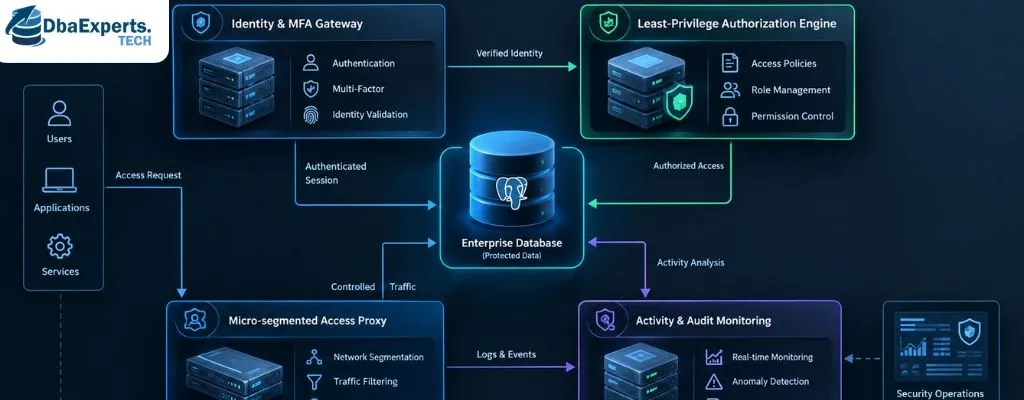
Zero Trust en bases de datos es un enfoque de ciberseguridad que permite proteger la información empresarial mediante la verificación explícita de cada acceso, la aplicación del mínimo privilegio y la supervisión continua de las actividades. En un entorno donde conviven servicios en la nube, aplicaciones distribuidas, usuarios remotos y procesos automatizados, confiar únicamente en que una conexión proviene de la red corporativa ya no es suficiente.
Las bases de datos concentran información crítica para las operaciones, las decisiones y la continuidad del negocio. Por eso, protegerlas exige controles que vayan más allá de contraseñas y firewalls. Como especialistas en arquitectura y administración de datos, en DBA Experts recomendamos adoptar una estrategia que considere la identidad, el contexto de acceso, los permisos, la sensibilidad de la información y la capacidad de detectar comportamientos anómalos.
¿Qué significa Zero Trust aplicado a bases de datos?
Zero Trust, o confianza cero, parte de un principio fundamental y es que ningún usuario, dispositivo o sistema debe recibir confianza implícita por su ubicación o por haber superado una autenticación inicial. Cada solicitud debe evaluarse según la identidad, los permisos y las políticas aplicables al recurso.
El marco NIST SP 800-207: Zero Trust Architecture establece las bases de este modelo y orienta la protección hacia los recursos, en lugar de depender exclusivamente de los perímetros de red.
En una base de datos, esto significa verificar quién intenta conectarse, desde qué servicio o dispositivo, con qué privilegios y a qué información necesita acceder. También implica limitar el impacto de una cuenta comprometida y registrar las actividades relevantes para facilitar su investigación.
Principios fundamentales de Zero Trust en bases de datos
1. Verificar explícitamente cada identidad
Las cuentas humanas y las identidades utilizadas por aplicaciones, integraciones y procesos automatizados deben autenticarse mediante mecanismos adecuados al riesgo. La autenticación multifactor es especialmente importante para accesos administrativos y privilegiados.
También conviene evitar cuentas compartidas, controlar las credenciales de servicio y revisar periódicamente las identidades que ya no necesitan acceso.
2. Aplicar el principio de mínimo privilegio
Cada usuario debe disponer únicamente de los permisos necesarios para cumplir sus funciones. Un analista que consulta información no debería tener automáticamente permisos para modificar tablas, crear usuarios o administrar el servidor.
En motores como PostgreSQL, SQL Server, Oracle Database y MySQL, esto requiere diseñar roles, separar responsabilidades y revisar concesiones de privilegios. Los accesos administrativos deben limitarse y, cuando sea viable, habilitarse temporalmente mediante mecanismos de acceso privilegiado.
3. Segmentar el acceso a los datos
La segmentación reduce las posibilidades de movimiento lateral cuando una aplicación, una credencial o un servidor se ve comprometido. Las bases de datos deben aceptar conexiones únicamente desde los servicios autorizados, mediante reglas de red, firewalls y controles de acceso específicos del motor.
La segmentación también puede aplicarse dentro de la propia plataforma, separando ambientes de desarrollo, pruebas y producción, así como bases de datos y esquemas según su función y sensibilidad.
4. Proteger la información en todo su ciclo de vida
Zero Trust no se limita a controlar quién se conecta también requiere conocer qué información se protege y cómo se utiliza.
La clasificación de datos permite aplicar controles proporcionales a su sensibilidad. El cifrado en tránsito protege las comunicaciones; el cifrado en reposo reduce la exposición ante determinados escenarios de acceso al almacenamiento. La gestión segura de claves, la protección de copias de respaldo y la eliminación de datos que ya no se necesitan completan esta estrategia.
La guía oficial de Microsoft Learn: Secure data with Zero Trust profundiza en la clasificación, el control de acceso y la protección de la información.
Monitoreo continuo y detección de amenazas
Una arquitectura Zero Trust necesita visibilidad. No basta con definir permisos al inicio, es necesario detectar cambios de privilegios, conexiones inusuales, consultas fuera de los patrones habituales y accesos masivos a información sensible.
Para lograrlo, los equipos de DBA y seguridad deben centralizar los registros relevantes, sincronizar los relojes de los sistemas y establecer alertas basadas en riesgos. Las auditorías deben permitir responder preguntas como quién accedió, cuándo lo hizo, qué operación ejecutó y si el acceso estaba autorizado.
La CISA Zero Trust Maturity Model ofrece una referencia oficial para evaluar la madurez de los controles de confianza cero y avanzar de forma progresiva.
El monitoreo debe diseñarse cuidadosamente para no generar volúmenes innecesarios de registros ni degradar el rendimiento. La retención, la protección y el acceso a los logs también deben formar parte de la política de seguridad.
Cómo implementar Zero Trust en una base de datos empresarial
Una adopción efectiva puede comenzar con cinco pasos:
- Inventariar activos e identidades: identificar bases de datos, aplicaciones, usuarios, cuentas técnicas y flujos de información.
- Clasificar los datos: determinar cuáles son críticos, confidenciales o regulados y priorizar su protección.
- Reducir privilegios: eliminar permisos innecesarios, revisar cuentas inactivas y separar funciones administrativas.
- Fortalecer los accesos: establecer autenticación robusta, conexiones cifradas, segmentación y gestión segura de credenciales.
- Medir y mejorar: centralizar auditorías, probar controles, evaluar alertas y revisar periódicamente las políticas.
La implementación debe realizarse por fases, empezando por los accesos privilegiados y los datos de mayor riesgo. Antes de modificar políticas en producción, es recomendable validar los cambios en entornos controlados para evitar interrupciones de servicios legítimos.
Aplicar Zero Trust en bases de datos implica pasar de una seguridad basada en la ubicación a una estrategia centrada en identidades, permisos, contexto y supervisión. No se trata de instalar una herramienta única, sino de integrar controles técnicos, procesos operativos y responsabilidades claras.
En DBA Experts consideramos que una arquitectura de datos segura debe proteger la información sin perder de vista la disponibilidad, el rendimiento y la continuidad del negocio. Sigue el blog de DBA Experts y acompáñanos en LinkedIn, Facebook y X para descubrir nuevas prácticas de seguridad, administración y optimización de datos empresariales.
Referencias
- – NIST — Zero Trust Architecture, SP 800-207. Marco de referencia para diseñar arquitecturas de confianza cero. Consultar documentación oficial de NIST.
- – Microsoft Learn — Secure data with Zero Trust. Orientación sobre clasificación, control de acceso y protección de los datos. Consultar guía oficial de Microsoft.
- – CISA — Zero Trust Maturity Model. Modelo para evaluar y mejorar progresivamente la madurez de una estrategia Zero Trust. Consultar el modelo oficial de CISA.
- – NIST NCCoE — Implementing a Zero Trust Architecture. Guía práctica con ejemplos de implementaciones y recomendaciones de arquitectura. Consultar la guía de implementación de NIST.


